Artykuł sponsorowany
Dlaczego firmowa sieć wymaga segmentacji, zanim zacznie wspierać pracowników i usługi
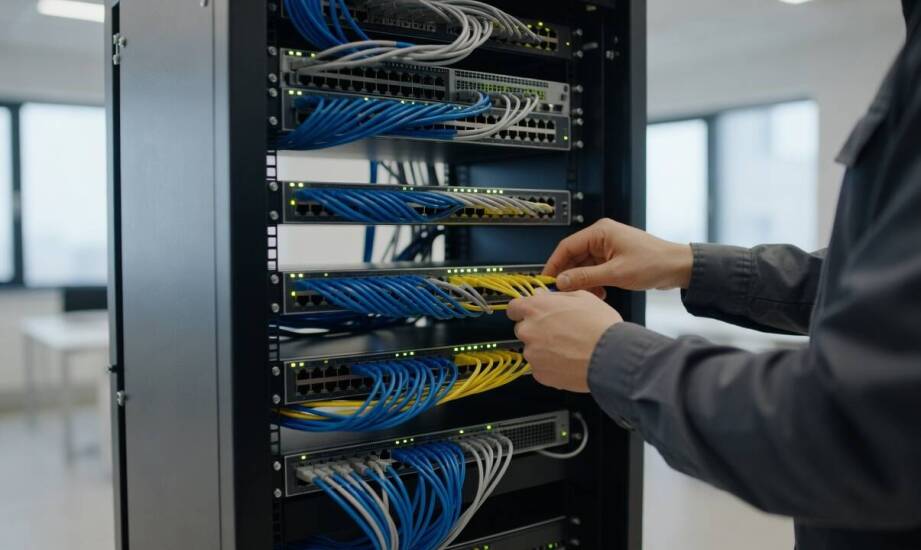
Wdrożenie infrastruktury informatycznej w przedsiębiorstwie wymaga zupełnie innego podejścia niż podłączenie domowego sprzętu. Zwykły router przeznaczony do użytku prywatnego łączy wszystkie podpięte urządzenia w jednej, płaskiej strukturze, co wystarcza do podstawowych zadań. Środowisko firmowe charakteryzuje się jednak ciągłą wymianą danych między pracownikami, lokalnymi serwerami, sprzętem biurowym oraz zewnętrznymi systemami chmurowymi. Brak odpowiedniego rozdzielenia tych strumieni informacji już na wczesnym etapie projektowania prowadzi do szybkiego zapchania łącz i problemów z wydajnością. Właściwe zaplanowanie architektury zapobiega chaosowi administracyjnemu podczas zatrudniania nowych osób lub wdrażania kolejnych aplikacji biznesowych.
Przeczytaj również: Czy tuby przezroczyste można wykorzystać do pakowania kosmetyków?
Planowanie adresacji IP i logiczna segmentacja zasobów
Podstawą stabilnej infrastruktury jest przemyślany podział na podsieci z wykorzystaniem schematu VLSM, który pozwala elastycznie zarządzać dostępną pulą adresów. Administratorzy przydzielają odrębne zakresy adresacji dla poszczególnych działów firmy lub określonych typów urządzeń. Przypisanie jednej podsieci wyłącznie dla komputerów biurowych, drugiej dla serwerów bazodanowych, a trzeciej dla urządzeń z kategorii Internet of Things znacząco ogranicza zasięg pakietów typu broadcast. Taki układ ułatwia późniejszą diagnostykę błędów i zmniejsza ryzyko wystąpienia konfliktów numerów IP podczas fizycznej rozbudowy biura. Profesjonalna konfiguracja sieci internetowej opiera się właśnie na przewidywaniu przyszłego wzrostu organizacji.
Przeczytaj również: Różnorodność materiałów do zewnętrznej papierowej okładki książki – co wybrać?
Logiczny podział środowiska realizuje się najczęściej za pomocą wirtualnych sieci lokalnych. Wykorzystanie technologii VLAN dzieli fizyczną infrastrukturę na mniejsze, odrębne domeny rozgłoszeniowe, co stanowi kluczowy element optymalizacji ruchu. Ewentualna awaria uszkodzonej drukarki w segmencie technicznym nie wpływa w żaden sposób na stabilność pracy komputerów w głównym VLAN-ie pracowniczym. Mechanizm ten doskonale sprawdza się przy skalowaniu biznesu. Podłączenie nowego piętra w biurowcu wymaga jedynie odpowiedniego skonfigurowania portów na przełącznikach, bez konieczności kładzenia setek metrów dodatkowego okablowania dla różnych grup sprzętu.
Przeczytaj również: Dlaczego jakość materiału jest kluczowa w produkcji łubianek na maliny?
Nowoczesne przełączniki potrafią automatycznie przydzielać urządzenia do odpowiednich profili na podstawie portów lub certyfikatów uwierzytelniania w standardzie 802.1X. Personel firmy zyskuje wtedy pełny dostęp do wewnętrznych repozytoriów plików, podczas gdy urządzenia prywatne lub telefony klientów trafiają do izolowanej strefy gościnnej. Ruch z tej strefy kierowany jest bezpośrednio do zewnętrznego dostawcy, co skutecznie chroni firmowe bazy danych przed nieautoryzowanym dostępem z zewnątrz.
Komunikacja wielooddziałowa i precyzyjne reguły dostępu
Wdrażanie nowoczesnych narzędzi komunikacyjnych wymaga dostosowania parametrów przesyłania danych. Obsługa telefonii IP oraz systemów wideokonferencyjnych generuje specyficzny rodzaj ruchu, który jest bardzo wrażliwy na opóźnienia i utratę pakietów. Dobrą praktyką inżynierską jest umieszczanie komunikacji głosowej i wideo w osobnym VLAN-ie z uruchomionymi mechanizmami QoS. Priorytetyzacja tego ruchu względem pobierania dużych plików z serwera pozwala utrzymać płynność rozmów, nawet gdy pozostałe łącza są mocno obciążone.
Wielooddziałowe przedsiębiorstwa muszą także zapewnić bezpieczną komunikację między centralą a filiami rozproszonymi w różnych miastach. Architektura uwzględnia zazwyczaj zestawienie szyfrowanych tuneli VPN lub wykorzystanie technologii SD-WAN do łączenia odległych lokalizacji. Pracownicy logujący się zdalnie lub z mniejszych oddziałów zyskują w ten sposób płynny i zabezpieczony dostęp do głównego centrum przetwarzania danych. Reguły dostępu konfigurowane na ruterach rygorystycznie określają, które pakiety mogą przemieszczać się między oddziałami. W inżynierii systemowej smartCOM z Krakowa zajmuje się projektowaniem takich rozproszonych środowisk, dostosowując topologię LAN i WAN do specyfiki działania klientów z sektora publicznego i prywatnego.
Listy kontroli dostępu działające na przełącznikach warstwy trzeciej precyzyjnie definiują uprawnienia pomiędzy poszczególnymi strefami. Zaawansowane polityki blokują próby nawiązania połączenia z sieci gościnnej bezpośrednio do krytycznych serwerów finansowych. Utrzymanie tak rozbudowanego systemu wymaga przygotowania szczegółowej dokumentacji technicznej, która zawiera schematy logiczne, mapę adresacji IP oraz zbiór zaimplementowanych reguł. Taki zbiór informacji znacząco przyspiesza wprowadzanie zmian przez administratorów i stanowi obowiązkowy element w opisach przedmiotu zamówienia w przetargach publicznych.
Prawidłowe zaplanowanie i wdrożenie firmowej infrastruktury wykracza daleko poza samo uruchomienie dostępu do zewnętrznych zasobów. Odpowiednio skonfigurowana segmentacja tworzy spójny, bezpieczny model pracy, który jest w stanie przetrwać dynamiczne zmiany wewnątrz organizacji. Przedsiębiorstwo zyskuje dzięki temu solidny fundament technologiczny, pozwalający na bezproblemowe dodawanie nowych oddziałów, wdrażanie zaawansowanych usług chmurowych oraz obsługę rosnącej liczby użytkowników bez ponoszenia kosztów gruntownej przebudowy systemów.
Kategorie artykułów
Polecane artykuły

Dlaczego małe słoiki na przetwory są idealne dla drobnych producentów żywności?

Blaty granitowe do łazienki

Produkcja kotłów wodnych na pelet
